Cybersecurity Audits & Penetration Testing in Jordan & Iraq
Protect Your Enterprise from Data Breaches with Vulnerability Assessments, Zero-Trust Hardening & OWASP Compliance
Protect Your Enterprise from Data Breaches with Vulnerability Assessments, Zero-Trust Hardening & OWASP Compliance
Cyber threats across the Middle East have surged exponentially. Financial institutions, medical practices, logistics providers, and corporate holdings face daily automated ransomware attacks, SQL injections, and data extortion attempts. At Onyx Web Solutions, we engineer proactive digital defense: rigorous penetration testing, source code vulnerability audits, zero-trust cloud configuration, and SSL/TLS 1.3 hardening that safeguard your business reputation, client privacy, and regulatory compliance.
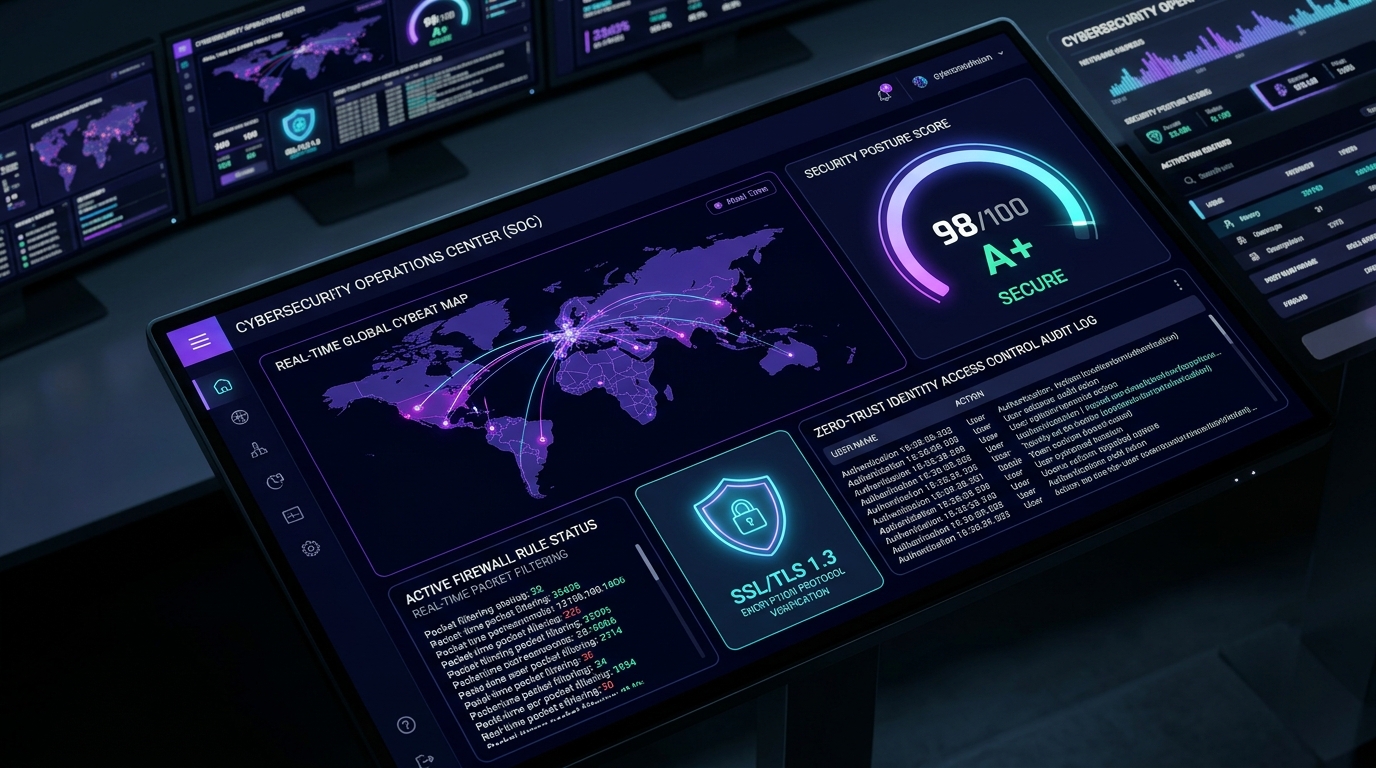
Why Comprehensive Security Auditing is Mandatory for Regional Enterprises
A single data leak destroys years of brand trust and risks devastating legal liability. We identify and patch vulnerabilities before malicious actors can exploit them.
Audits conducted in accordance with ISO 27001, OWASP Application Security, and GDPR privacy standards.
Our Core Cybersecurity Services
End-to-end defense covering your web code, mobile apps, databases, and server configurations.
Web Application & API Penetration Testing
Ethical hacking simulating malicious attacks to uncover authentication bypasses, data leakage, and unauthenticated endpoint access.
- REST & GraphQL API fuzzing
- Authentication & token analysis
- Business logic flaw detection
Server Hardening & Cloud Firewall Defense
Closing exposed ports, configuring Web Application Firewalls (WAF), blocking automated bots, and mitigating DDoS attack vectors.
- Cloudflare Enterprise WAF rules
- SSH key-only zero-root login
- Automated intrusion detection (Fail2Ban)
Production Systems Engineered by Onyx
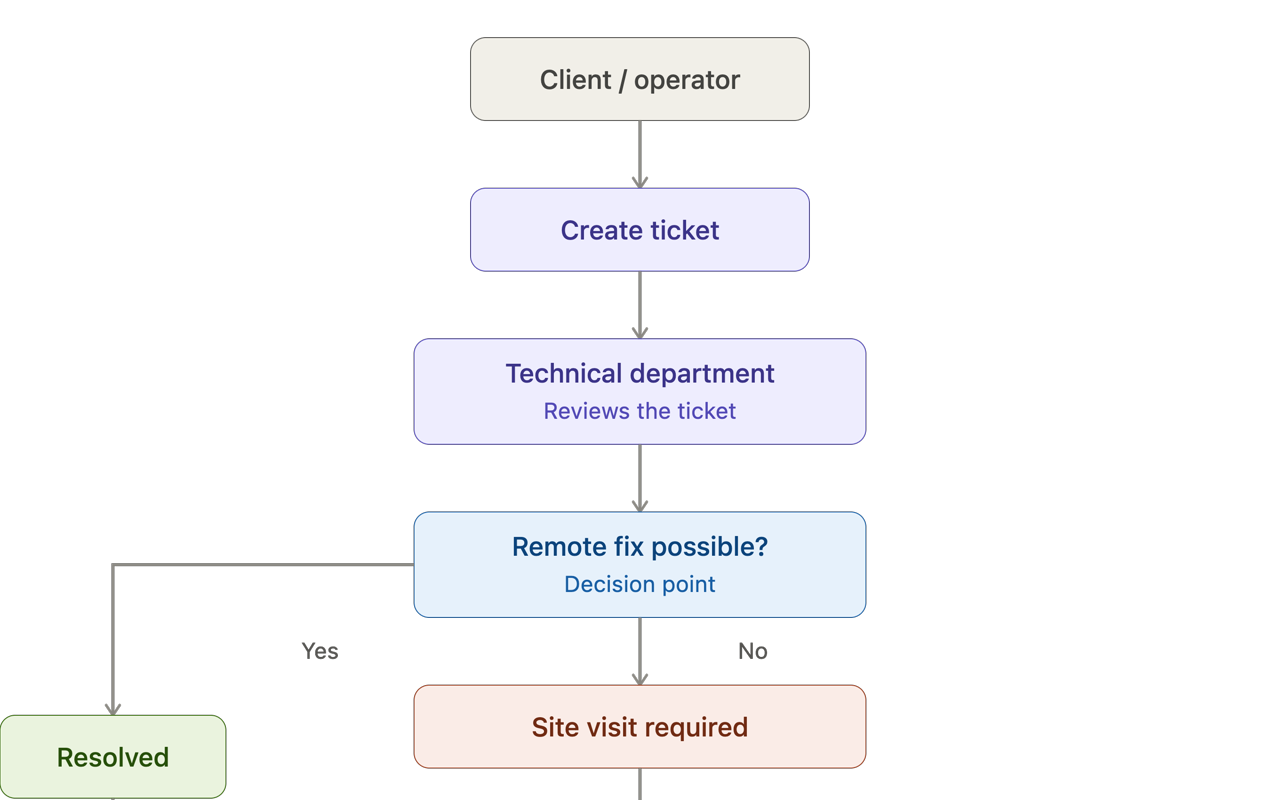
Security Company Ticketing System — Workflow & Support Platform
Onyx developed a custom ticketing workflow for a security-sector business, providing a structured environment for handling support requests and internal operational tasks. The solution demonstrates Onyx's experience building practical software around specific organizational workflows.
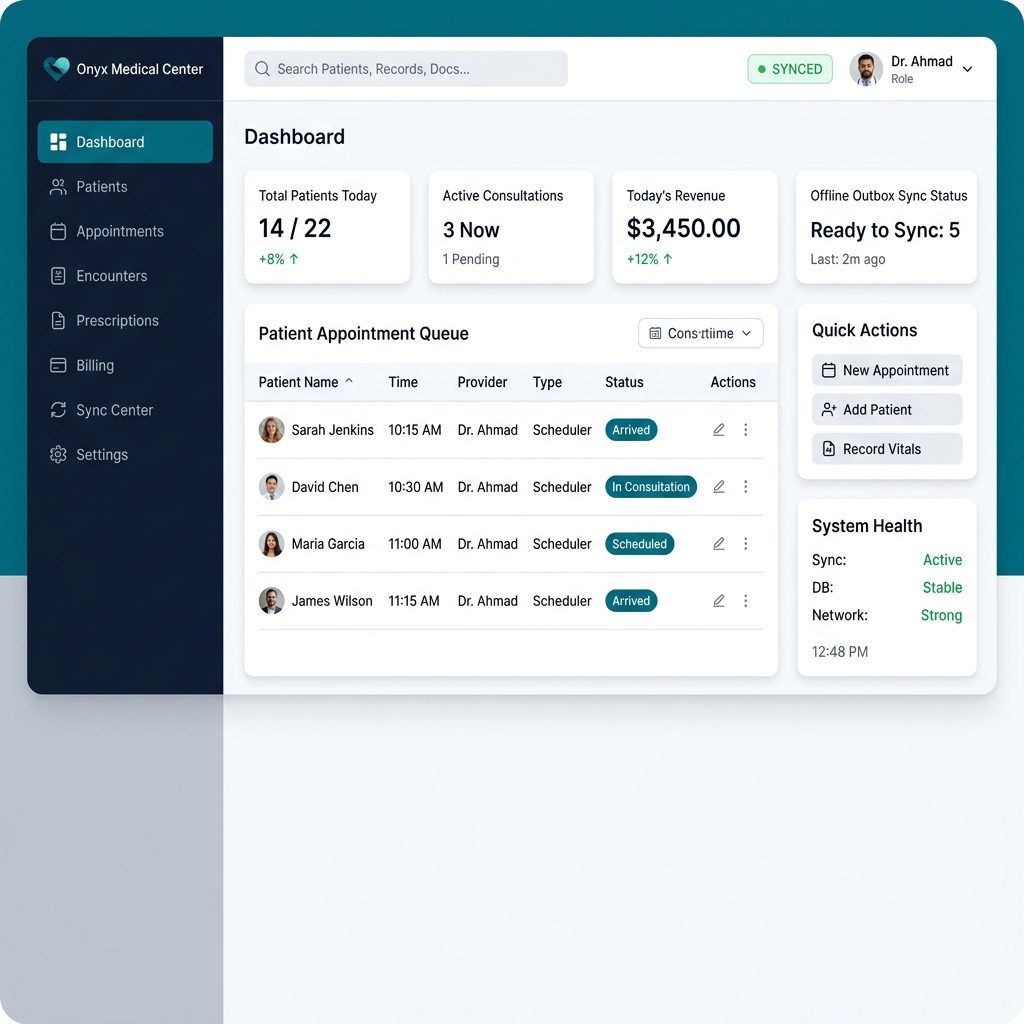
Clinic Management System — Digital Healthcare Management Platform
Onyx developed a clinic management platform architecture designed to bring appointments, patient records, clinic operations, staff and billing into a unified digital environment. The system was designed with multilingual requirements and different clinic types in mind.
GMA Cars — Vehicle Auction & International Shipping Management Platform
Onyx built a custom digital platform for the vehicle auction and international shipping workflow. The system connects customers, vehicles, auction information, shipping containers, invoices and payments in one operational environment. The project demonstrates Onyx's ability to turn a complex logistics process into a practical web and mobile product.
Frequently Asked Questions & Direct Answers
#1Will a cybersecurity audit interrupt our live website or cause system downtime?
No. We conduct non-destructive testing and schedule sensitive vulnerability scans during off-peak hours or against staging environments, ensuring 100% uninterrupted business operations for your customers.
Ready to Architect This Solution for Your Enterprise?
Connect directly with our senior software engineers in Amman and Erbil to review your requirements and receive a comprehensive technical proposal.